Appleが2026年9月14日(現地時間)、iPhone向けの最新OS「iOS 27」を正式リリースしました。
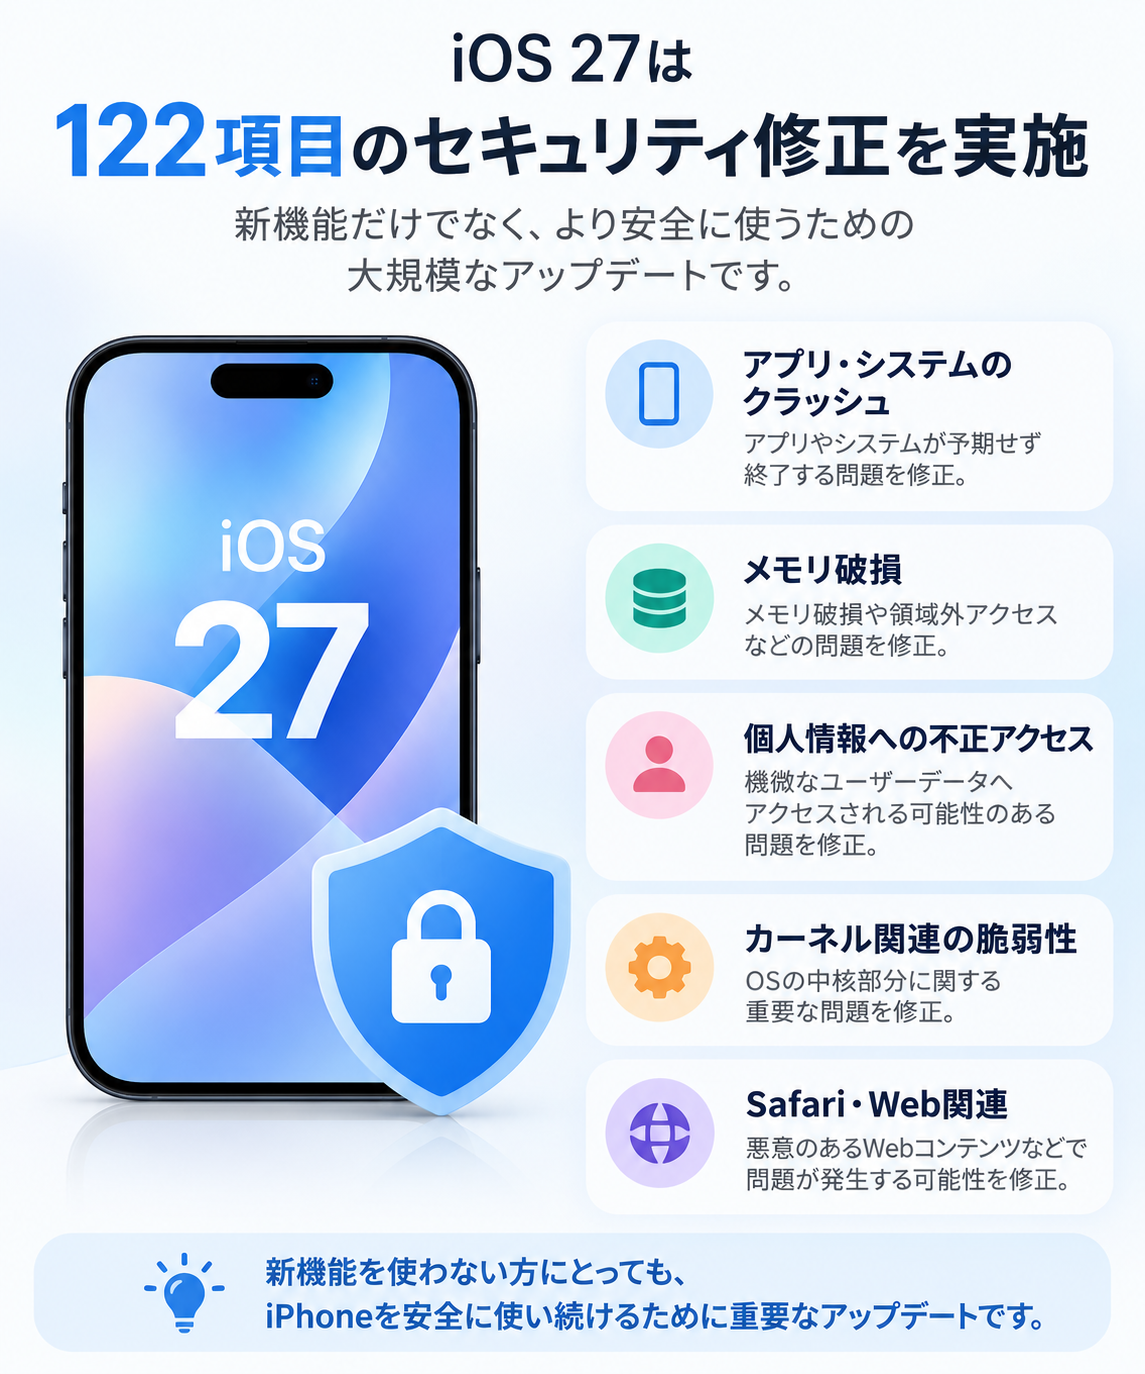
iOS 27では新しい機能やデザイン、パフォーマンス向上などが注目されていますが、見逃せないのがセキュリティ面での大規模なアップデートです。
Appleが公開した「iOS 27およびiPadOS 27のセキュリティコンテンツについて」を確認すると、「Additional recognition(追加の謝辞)」を除いて122項目のセキュリティ修正が掲載されています。
内容も幅広く、
- アプリやシステムが予期せず終了する問題
- メモリ破損につながる問題
- 機微なユーザーデータへアクセスされる可能性
- プライバシー設定を回避される可能性
- カーネルメモリに関する問題
- 悪意を持って作成された画像・動画・ファイルの処理に関する問題
- BluetoothやSafari、WebKitなどの問題
などが修正されています。
つまり、iOS 27は新機能を追加するだけでなく、iPhoneを安全に使い続けるという意味でも重要なアップデートといえます。
なお、iOS 27ではセキュリティ修正だけでなく、さまざまな新機能も追加されています。
 iOS 27で日本から利用できる新機能については、以下の記事で詳しく解説しています。
今回の記事では、iOS 27で実施されたセキュリティ修正について、専門用語をできるだけ使わずに分かりやすく解説します。
▼この記事でわかること
- iOS 27で行われたセキュリティ修正の概要
- 「122項目」という数字を見る際の注意点
- 特に注目しておきたいセキュリティ修正
- メモリ破損やカーネル脆弱性とは何なのか
- iOS 27へ早めにアップデートした方がよいのか
- iOS 26.7を使い続ける場合はどうすればよいのか
\今話題の商品をランキングでチェック/ 楽天市場で売り上げ急上昇中の商品はこちら!<PR>
- 結論|iOS 27はセキュリティ面でも大規模なアップデート
- iOS 27では122項目のセキュリティ修正を掲載
- iOS 27の主なセキュリティ修正を分類すると?
- メモリ破損につながる問題も修正
- 個人情報・機微なデータへアクセスされる問題
- プライバシー設定を回避される可能性のある問題
- カーネル関連の脆弱性も複数修正
- カーネル権限で任意コードを実行できる可能性も
- Bluetooth・Safari・WebKitなど身近な機能も対象
- Wi-Fiパスワードに関する修正も
- 122項目の修正=iPhoneが危険だったという意味?
- iOS 27は早めにアップデートした方がいい?
- iOS 26.7を使い続ける場合は?
- iOS 27へアップデートする前に確認しておきたいこと
- Apple公式のセキュリティ情報も確認しよう
- iOS 27のセキュリティアップデートに関するよくある質問
- まとめ|iOS 27は新機能だけでなくセキュリティ面でも重要なアップデート
結論|iOS 27はセキュリティ面でも大規模なアップデート
先に結論からお伝えすると、iOS 27は新機能だけでなく、セキュリティ面でも非常に大きなアップデートです。
Appleが公開したセキュリティ情報には、「Additional recognition」を除いて122項目の修正内容が掲載されています。
ただし、ここで注意したいのは、122項目=122個のCVEという意味ではないことです。
Appleはセキュリティ文書について、可能な場合に脆弱性を識別する「CVE-ID」を記載すると説明しています。
また、それぞれの問題は影響範囲や攻撃成立の条件などが異なるため、「122項目もあるから、これまでのiPhoneは危険だった」と単純に判断するものでもありません。
一方で、アプリやシステムのクラッシュだけでなく、機微なユーザーデータへのアクセス、メモリ破損、任意コード実行、カーネルメモリなどに関係する問題も修正されています。
新機能を目的としていないユーザーにとっても、iOS 27のセキュリティアップデートは確認しておきたい内容です。
iOS 27では122項目のセキュリティ修正を掲載
AppleはiOS 27/iPadOS 27を2026年9月14日にリリースしました。
対応するiPhoneはiPhone 11以降で、iOS 27の公開と同時にAppleはセキュリティコンテンツについても詳細を公開しています。
Apple公式ページには、Accessibility、Accounts、APFS、App Store、Apple Account、Apple Neural Engine、Baseband、Bluetooth、Camera、CoreMedia、Kernel、Safari、WebKit、Wi-Fiなど、非常に幅広いコンポーネントに関する修正が掲載されています。
新機能だけではないiOS 27の重要ポイント
メジャーアップデートというと、
「どんな新機能が増えたの?」
「デザインはどう変わった?」
といった部分に目が向きがちです。
しかし、OSアップデートではセキュリティ修正も非常に重要です。
今回のiOS 27では、たとえばApple公式情報で以下のような影響が示されています。
| 修正内容の例 | 問題が悪用された場合に想定される影響 |
|---|---|
| アプリ・システム関連 | アプリやシステムが予期せず終了する可能性 |
| メモリ関連 | メモリ破損やメモリ情報の漏えいにつながる可能性 |
| プライバシー関連 | 機微なユーザーデータへアクセスされる可能性 |
| 権限関連 | 本来許可されていない操作につながる可能性 |
| カーネル関連 | OSの中核部分のメモリなどに影響する可能性 |
| 画像・動画関連 | 細工された画像や動画の処理で問題が発生する可能性 |
| Bluetooth関連 | 異常終了や任意コード実行につながる可能性 |
| Safari・WebKit関連 | 悪意のあるWebコンテンツなどで問題が発生する可能性 |
普段iPhoneを使っているだけでは意識することのない部分まで、幅広く修正されています。
「122項目=122個のCVE」ではない点に注意
今回の記事では、Apple公式のセキュリティページで「Additional recognition」より前に掲載されている修正内容を数え、122項目のセキュリティ修正としています。
ここで注意したいのが、「項目数」と「CVE数」は必ずしも同じではないことです。
CVEとは、公開された脆弱性を識別するために割り当てられる番号です。
Apple自身も、セキュリティ関連文書では可能な場合にCVE-IDを参照すると説明しています。
そのため、本記事では「122件のCVE」ではなく、「122項目のセキュリティ修正が掲載されている」と表現します。
iOS 27の主なセキュリティ修正を分類すると?
122項目すべてを個別に確認するのは大変なので、一般的なiPhoneユーザーが特に知っておきたい内容を大きく分類してみましょう。
アプリやシステムがクラッシュする問題
iOS 27のセキュリティ情報では、
「unexpected app termination」
「unexpected process termination」
「unexpected system termination」
といった影響が複数の項目で確認できます。
日本語にすると、アプリ、プロセス、システムなどが予期せず終了する可能性がある問題です。
単に「アプリが落ちる」だけに見える場合でも、その原因がメモリ処理や入力データの検証などに関係しているケースがあります。
たとえばAccelerate Frameworkでは、悪意を持って細工された画像を処理することで、プロセスが予期せず終了する可能性がある問題が修正されています。
メモリ破損につながる問題も修正
今回のセキュリティ情報では、
- out-of-bounds write
- out-of-bounds read
- use-after-free
- buffer overflow
- memory corruption
といった、メモリ処理に関係する問題が複数確認できます。
少し難しい言葉ですが、簡単にいえば本来アクセスすべきではないメモリ領域を読み書きしてしまったり、すでに解放されたメモリを使用してしまったりする問題です。
こうした問題は、アプリやシステムのクラッシュだけでなく、条件によっては情報漏えいや任意コード実行などにつながる可能性があります。
CoreMediaでは任意コード実行につながる可能性も
Appleが公開したCoreMediaの修正のひとつでは、悪意を持って細工された画像を処理した場合、任意コード実行につながる可能性があると説明されています。
この問題についてAppleは、脆弱なコードを削除することでメモリ破損の問題に対処しています。
「怪しいアプリをインストールしなければ大丈夫」と考えがちですが、セキュリティ問題はアプリそのものだけでなく、画像や動画、Webコンテンツなどの処理部分に存在する場合もあります。
個人情報・機微なデータへアクセスされる問題
一般ユーザーにとって特に気になるのが、プライバシーに関係する修正ではないでしょうか。
iOS 27では複数のコンポーネントについて、アプリが「sensitive user data(機微なユーザーデータ)」へアクセスできる可能性がある問題が修正されています。
たとえばAccessibilityでは、アプリが機微なユーザーデータへアクセスできる可能性がある問題について、データ保護を改善することで対処しています。
Cameraでも、アプリが機微なユーザーデータへアクセスできる可能性がある権限関連の問題が修正されています。
さらにBackgroundAssets、Image Capture、Reminders、Safe Browsing、Wi-Fi Connectivity、XPCなどにも、機微なユーザーデータへのアクセスに関連する修正が掲載されています。
ただし、ここで注意したいのは、これらの記述だけから「写真や連絡先などが実際に盗まれていた」と判断することはできない点です。
Appleが示しているのは、脆弱性が悪用された場合に生じる可能性のある「影響」です。
プライバシー設定を回避される可能性のある問題
Accountsでは、悪意のあるアプリがプライバシー設定を回避できる可能性がある問題も修正されています。
Appleはこの問題について、認証に関する問題をステート管理の改善によって修正したと説明しています。
また、Accessibilityではアプリがユーザーのインストール済みアプリを特定できる可能性があるプライバシー問題も修正されています。
iPhoneではアプリごとにさまざまなアクセス権限を管理できますが、その土台となるOS側のセキュリティを最新状態にしておくことも重要です。
カーネル関連の脆弱性も複数修正
今回のiOS 27で特に注目したいのが、Kernel(カーネル)関連の修正です。
そもそもカーネルとは?
カーネルはOSの中核となる部分です。
アプリとハードウェアの間に入り、メモリやCPUなどのリソースを管理する重要な役割を持っています。
そのため、カーネルに関係するセキュリティ問題は重要な修正のひとつとして確認しておきたいところです。
iOS 27では、カーネル関連で、
- 初期化されていないカーネルメモリを読み取られる可能性
- 悪意のあるNFSサーバーへの接続によってカーネルメモリが漏えいする可能性
- カーネルメモリが破損する可能性
- カーネルメモリの配置を特定される可能性
- カーネルメモリが開示される可能性
- システムの異常終了やカーネルメモリの読み取りにつながる可能性
などの問題が修正されています。
さらにAPFSでは、アプリによってシステムが予期せず終了したり、カーネルメモリへ書き込まれたりする可能性がある問題も修正されています。
カーネル権限で任意コードを実行できる可能性も
より注目したい修正のひとつがAVEVideoEncoderです。
Appleの説明によると、サンドボックス化されたアプリがカーネル権限で任意のコードを実行できる可能性がありました。
この問題は「race condition(競合状態)」に関係するもので、Appleはステート管理を改善することで対処しています。
カーネルはOSの中核部分だけに、このような問題が修正されている点はiOS 27のセキュリティアップデートを見るうえで重要なポイントです。
Bluetooth・Safari・WebKitなど身近な機能も対象
修正対象はOSの内部だけではありません。
普段利用するBluetoothやSafariなどにもセキュリティ修正が行われています。
Bluetooth
Bluetoothでは、リモートの攻撃者によってアプリの異常終了や任意コード実行につながる可能性がある問題が修正されています。
また、アプリがBluetoothへ不正にアクセスできる可能性がある認証関連の問題も修正されています。
Safari
Safariでは、悪意のあるWebサイトがユーザーがインストールしているアプリを特定できる可能性がある問題が修正されています。
WebKit
WebKitでは、悪意を持って細工されたWebアーカイブファイルを開くことで、ユニバーサルクロスサイトスクリプティングにつながる可能性がある問題が修正されています。
WebKit Canvasでは、悪意を持って細工されたWebコンテンツを処理することでSafariが予期せずクラッシュする可能性がある問題も修正されました。
iPhoneでSafariやWebコンテンツを日常的に利用する人にとっても、無関係とはいえないアップデートです。
Wi-Fiパスワードに関する修正も
Wi-Fi関連にも気になる修正があります。
Appleによると、ロック解除された端末へ物理的にアクセスできる攻撃者が、認証なしでWi-Fiパスワードを閲覧できる可能性がある問題が修正されています。
ただし、この問題は「端末への物理アクセス」と「端末がロック解除されていること」という条件が付いています。
このように、セキュリティ情報を見るときは「脆弱性がある」という部分だけでなく、攻撃が成立するためにどのような条件が必要なのかも確認することが重要です。
122項目の修正=iPhoneが危険だったという意味?
ここまで読むと、
「122項目も問題があったの?」
「iOS 26までのiPhoneは危険だったの?」
と不安になるかもしれません。
しかし、修正項目が多いという数字だけで、これまでのiPhoneが危険だったと判断することはできません。
理由は、セキュリティ問題によって攻撃成立の条件が大きく異なるためです。
たとえば、
- 悪意を持って細工されたファイルを開く必要がある
- 特定のアプリがインストールされている必要がある
- ローカルアクセスが必要
- 同じネットワークや無線通信範囲にいる必要がある
- iPhoneへの物理的なアクセスが必要
- すでに高い権限を取得している必要がある
など、問題によって条件はさまざまです。
また、Appleの今回のセキュリティ文書では、本記事執筆時点で「実際の攻撃で悪用されたことを認識している」といった記載は確認できません。
したがって、
「122項目の脆弱性が実際に悪用されていた」
という意味ではありません。
セキュリティ記事では、必要以上に不安を煽らず、「どのような問題が修正されたのか」と「攻撃成立にはどのような条件があるのか」を分けて考えることが大切です。
iOS 27は早めにアップデートした方がいい?
Appleは、Apple製品を安全に利用するための重要な対策のひとつとして、ソフトウェアを最新の状態に保つことを案内しています。
今回のiOS 27でも、メモリ破損、個人情報へのアクセス、プライバシー、カーネル、Bluetooth、Safari、WebKitなど非常に幅広いセキュリティ問題が修正されています。
そのため、対応機種を利用していて、使用しているアプリや周辺機器に問題がなければ、セキュリティ面からもアップデートを検討する価値があります。
ただし、iOS 27は年次の大型アップデートです。
仕事で使用しているiPhoneや、特定の業務アプリ・周辺機器が必須の場合は、事前にiOS 27への対応状況を確認しておくと安心です。
iOS 26.7を使い続ける場合は?
「セキュリティは気になるけれど、iOS 27へすぐアップデートするのは不安」
という人もいるでしょう。
AppleはiOS 27と同じ2026年9月14日に、iOS 26.7/iPadOS 26.7もリリースしています。
そのため、現時点では「iOS 27へアップデートしなければセキュリティアップデートを一切受けられない」というわけではありません。
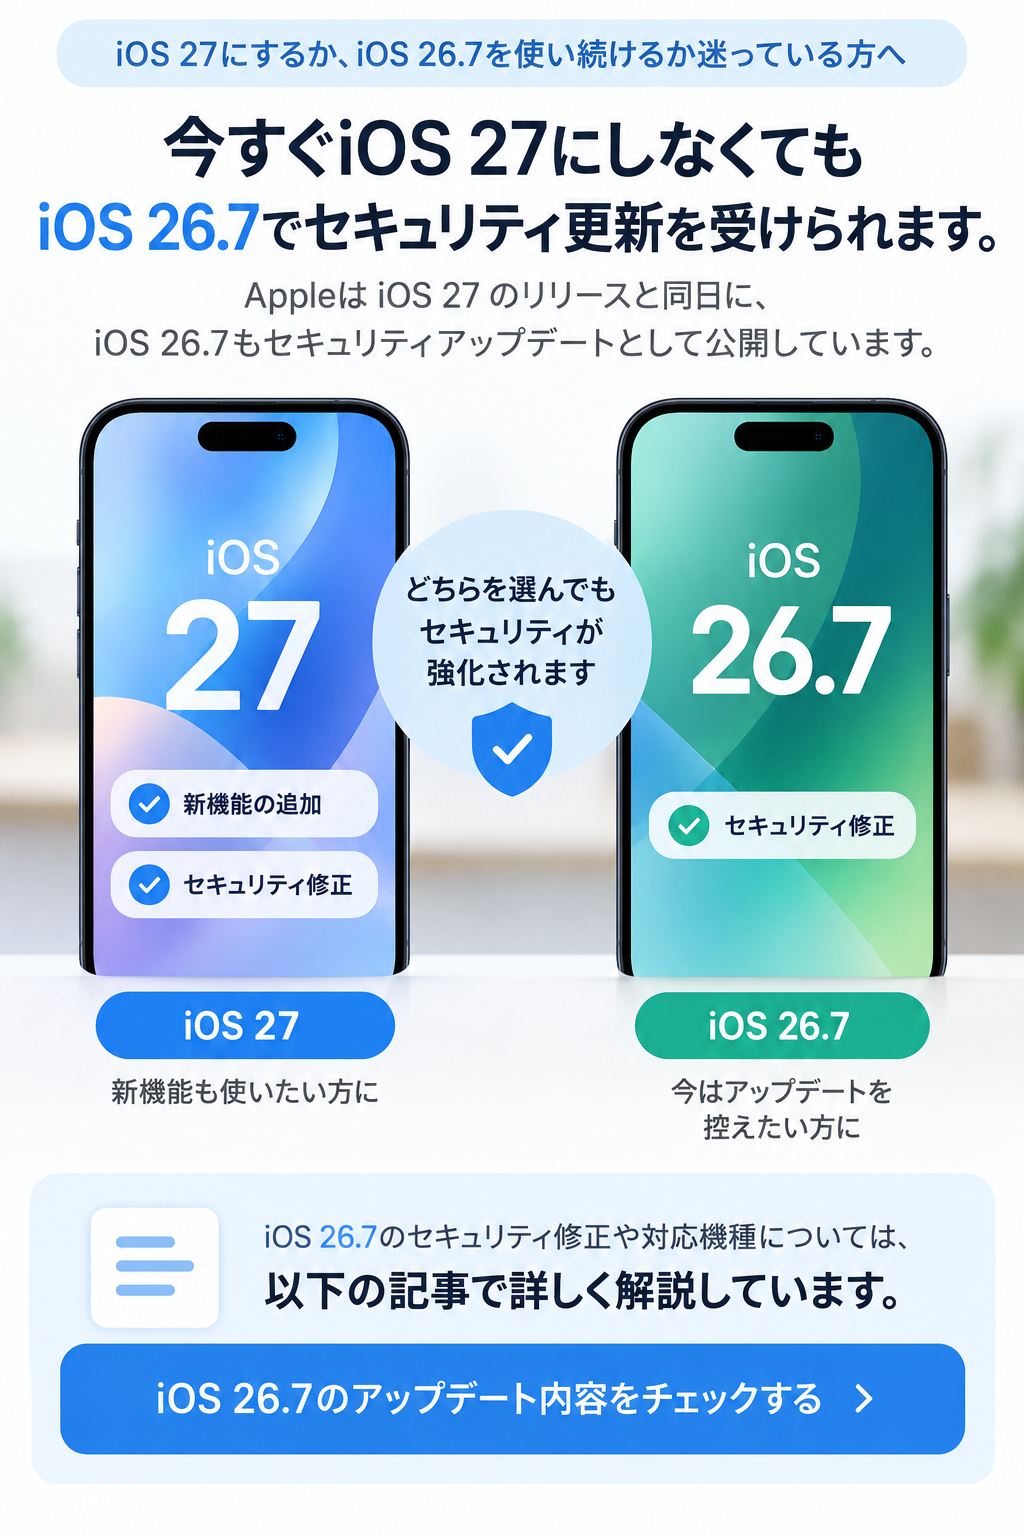 iOS 27への移行を少し待ちたい場合は、iOS 26.7のセキュリティ内容を確認したうえで、現在利用しているバージョンを最新状態にしておくことが重要です。
【関連記事】
iOS 26.7のセキュリティ修正や対応機種については、以下の記事で詳しく解説しています。
iOS 27へアップデートする前に確認しておきたいこと
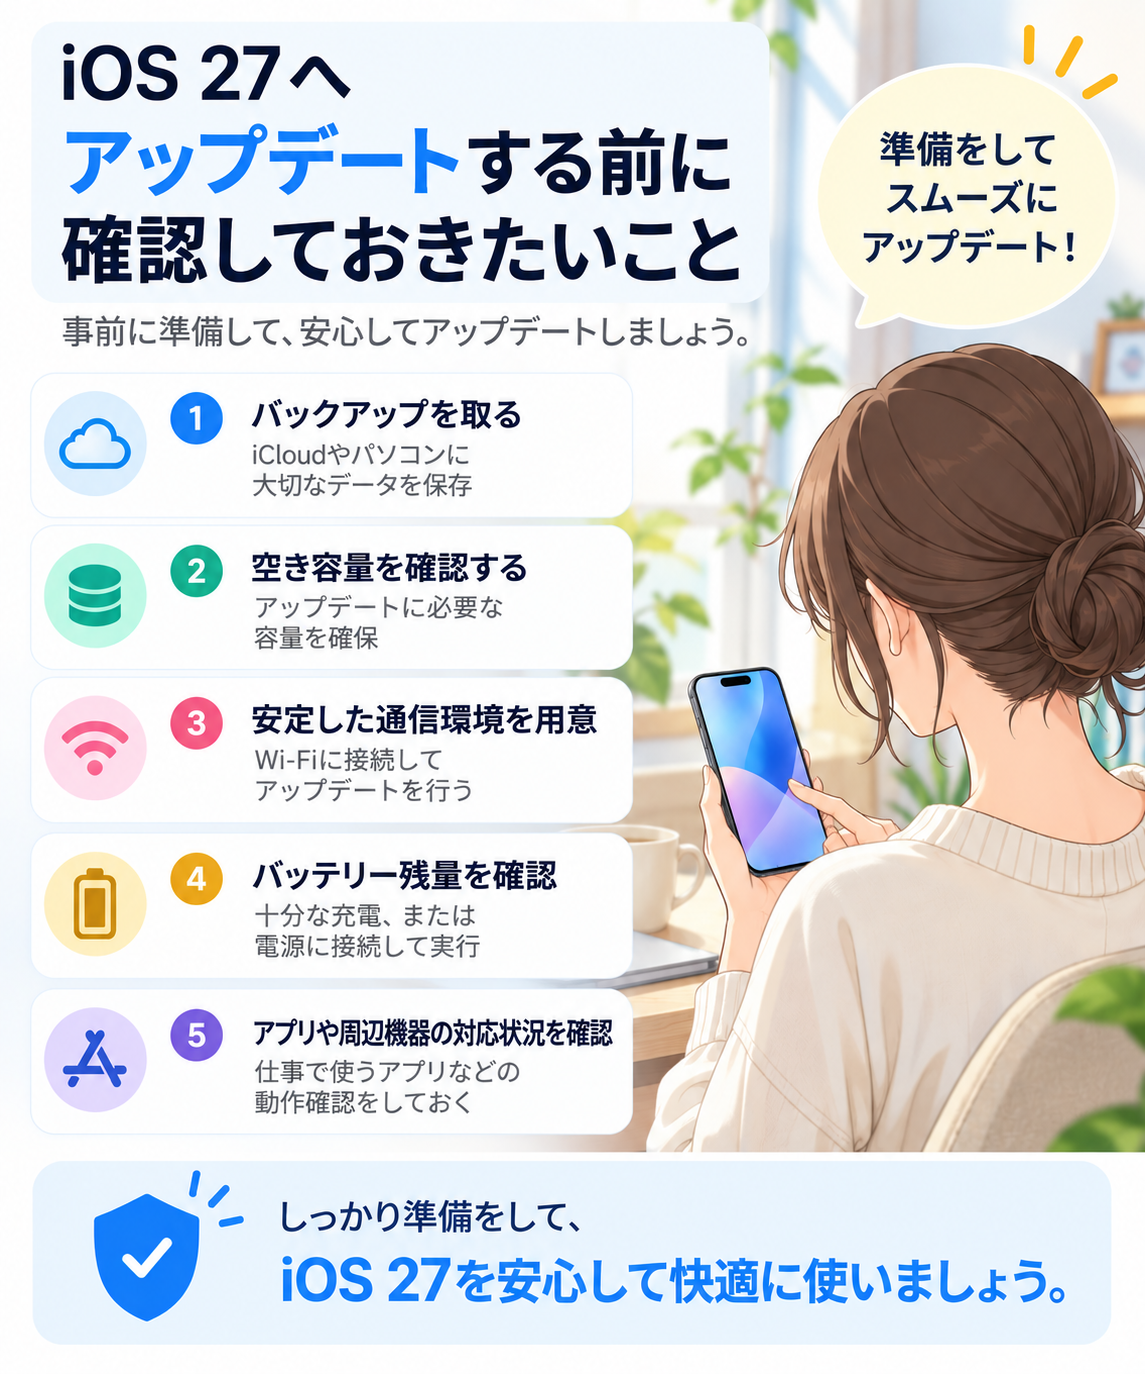
iOS 27へアップデートする場合は、事前に次のポイントを確認しておきましょう。
- iCloudやパソコンへ重要なデータをバックアップする
- iPhoneのストレージ空き容量を確認する
- Wi-Fiなど安定した通信環境を用意する
- バッテリー残量を確認し、必要なら電源へ接続する
- 仕事などで必須のアプリがiOS 27に対応しているか確認する
準備ができたら、
「設定」→「一般」→「ソフトウェアアップデート」
からアップデートを確認できます。
大型アップデートでは時間がかかる場合があるため、iPhoneをしばらく使わなくても問題ない時間帯に実行するのがおすすめです。
Apple公式のセキュリティ情報も確認しよう
AppleはiOS 27/iPadOS 27で修正したセキュリティ問題について、公式サポートページで詳細を公開しています。
各項目では、
「Impact(影響)」
「Description(説明)」
「CVE-ID」
などを確認できます。
セキュリティに関する一次情報を確認したい場合は、Apple公式ページもあわせてチェックしておきましょう。
Apple公式|iOS 27およびiPadOS 27のセキュリティコンテンツについて
iOS 27のセキュリティアップデートに関するよくある質問
Q1:iOS 27では何件のセキュリティ問題が修正されましたか?
Appleが公開した「iOS 27およびiPadOS 27のセキュリティコンテンツについて」には、本記事で「Additional recognition」を除いて数えた場合、122項目の修正内容が掲載されています。
ただし、掲載項目数とCVE数は必ずしも一致しないため、本記事では「122件のCVE」ではなく「122項目のセキュリティ修正」と表現しています。
Q2:122項目すべてが重大な脆弱性なのですか?
いいえ。
問題によって影響や攻撃成立に必要な条件が異なります。
アプリやシステムが異常終了するものから、機微なユーザーデータへのアクセス、メモリ破損、任意コード実行、カーネル関連までさまざまです。
Q3:122項目=122個のCVEですか?
必ずしもそうではありません。
Appleはセキュリティ関連文書について、可能な場合にCVE-IDを参照すると説明しています。
そのため、「掲載されている修正項目数」と「CVEの数」は分けて考える必要があります。
Q4:iOS 27へすぐアップデートした方がいいですか?
セキュリティ面では最新バージョンを利用することが重要です。
ただし、大型アップデート直後は利用しているアプリや周辺機器の対応状況も確認し、バックアップを取ったうえでアップデートすると安心です。
Q5:iOS 26.7のままでも大丈夫ですか?
AppleはiOS 27と同日にiOS 26.7も公開しています。
すぐにiOS 27へ移行しない場合でも、現在利用できるセキュリティアップデートを適用し、OSを最新状態に保つことが重要です。
Q6:iOS 27ではカーネルの脆弱性も修正されていますか?
はい。
Appleのセキュリティ情報には複数のKernel関連修正が掲載されており、カーネルメモリの漏えいや破損、読み取りなどにつながる可能性がある問題が修正されています。
また、AVEVideoEncoderでは、サンドボックス化されたアプリがカーネル権限で任意コードを実行できる可能性がある問題も修正されています。
Q7:iOS 27で実際に悪用された脆弱性はありますか?
本記事執筆時点で、Appleが公開しているiOS 27/iPadOS 27のセキュリティ文書には、「実際の攻撃で悪用されたことを認識している」といった記載は確認できません。
ただし、セキュリティ情報は今後更新される可能性があるため、最新情報はApple公式サイトで確認してください。
まとめ|iOS 27は新機能だけでなくセキュリティ面でも重要なアップデート
iOS 27というと新機能やデザイン変更などに注目が集まりがちですが、セキュリティ面でも非常に大きなアップデートとなっています。
Appleが公開したセキュリティ情報には、本記事の集計で「Additional recognition」を除いて122項目の修正内容が掲載されています。
主な内容を振り返ると、
- アプリやシステムが予期せず終了する問題
- メモリ破損やメモリ情報の漏えいにつながる問題
- 機微なユーザーデータへアクセスされる可能性
- プライバシー設定を回避される可能性
- カーネルメモリに関係する問題
- 任意コード実行につながる可能性
- Bluetooth、Safari、WebKit、Wi-Fiなどの問題
など、修正範囲は多岐にわたります。
特にCoreMediaでは悪意を持って細工された画像の処理による任意コード実行、AVEVideoEncoderではカーネル権限での任意コード実行につながる可能性がある問題なども修正されています。
一方で、122項目という数字だけを見て「iPhoneが危険だった」と考える必要はありません。
脆弱性によって攻撃成立の条件や影響は異なり、今回のApple公式文書では、本記事執筆時点で実際の攻撃で悪用されたとする記載も確認できません。
iOS 27は、新機能を楽しむためだけではなく、iPhoneをより安全に使い続けるためにも確認しておきたいアップデートといえるでしょう。
最後までお読みいただき、ありがとうございます!