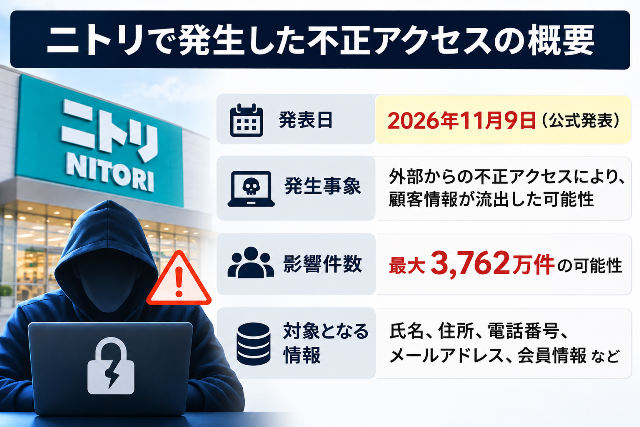
家具・インテリア大手のニトリホールディングスは2026年11月9日、同社が管理するシステムに第三者からの不正アクセスがあり、最大3,762万件の個人情報が外部に流出した可能性があると発表しました。
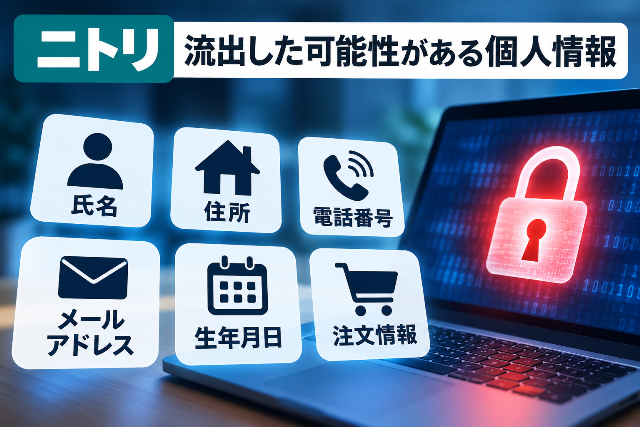
流出した可能性がある情報には、ニトリグループの会員や商品購入者の氏名、住所、電話番号、メールアドレス、生年月日などが含まれています。
一方、クレジットカード情報とログインパスワードは今回の流出対象には含まれていないとしています。
ニトリを利用したことがある方の中には、「自分の情報も流出したの?」「ニトリネットの利用は大丈夫?」「何か対策する必要がある?」と不安を感じている方も多いのではないでしょうか。
この記事では、今回の不正アクセスについて、流出した可能性がある情報や対象者の範囲、自分が対象か確認する方法、今すぐできるセキュリティ対策をわかりやすく解説します。
※本記事は2026年11月9日時点のニトリホールディングス公式発表に基づいています。
今後の調査によって流出件数や対象範囲が変更される可能性があります。
ニトリで最大3762万件の個人情報流出の可能性
2026年11月9日にニトリが公式発表
ニトリホールディングスは11月9日、「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」を公表しました。
発表によると、11月6日に同社が管理するシステムへの不正アクセスが判明し、その後の調査によって最大3,762万件の個人情報が外部に流出した可能性が確認されました。
今回の問題の概要は次のとおりです。
| 項目 | 内容 |
|---|---|
| 発表日 | 2026年11月9日 |
| 発表企業 | ニトリホールディングス |
| 不正アクセス判明日 | 2026年11月6日 |
| 過去の不正アクセスの可能性 | 10月中旬〜下旬 |
| 流出した可能性のある件数 | 最大3,762万件 |
| 対象 | 個人会員、商品購入者、法人会員など |
| 対象情報 | 氏名、住所、連絡先、生年月日、注文情報など |
| クレジットカード情報 | 流出対象外 |
| ログインパスワード | 流出対象外 |
| 原因・侵入経路 | 調査中 |
| 対象者への連絡 | メールまたは郵送で順次通知 |
今回の件数には個人会員だけでなく、商品購入者や法人会員に関する情報なども含まれています。
また、ニトリネットやECモールのニトリ公式ショップを通じた注文データも対象とされています。
不正アクセスは10月中旬から発生していた可能性
今回の不正アクセスが判明したのは11月6日ですが、調査によって、それ以前にも第三者がシステムにアクセスしていた可能性があることがわかっています。
ニトリが公表した経緯を時系列で整理すると、次のようになります。
| 時期 | 確認された内容 |
|---|---|
| 2026年10月中旬〜下旬 | 第三者によるアクセスが行われた可能性 |
| 11月6日 | 不正アクセスが判明 |
| 11月6日 | 不正アクセスを遮断し、専門機関と調査開始 |
| 11月9日 | 最大3,762万件の個人情報流出の可能性を公表 |
11月6日の発覚後、ニトリは直ちに不正アクセスを遮断し、外部専門機関と連携して調査を開始したとしています。
過去のアクセス履歴を調査した結果、10月中旬から下旬にかけても第三者によるアクセスが行われていた可能性が確認されました。
ただし、その具体的な日時や侵入経路、実際にどの情報が外部に持ち出されたのかについては、引き続き調査が行われています。
最大3762万件は確定した流出件数ではない
今回の発表で特に注意したいのが、「最大3,762万件」という数字は、実際に流出が確定した件数ではないという点です。
ニトリは、サーバー上に保有する個人情報について外部に流出した可能性があると説明しています。
現在もアクセスログの解析やデータの照合を続けており、今後の調査結果によって対象件数が変更される可能性があります。
そのため、現時点で「3,762万人の個人情報が流出した」と断定するのは正確ではありません。
また、3,762万件が重複のない3,762万人を意味するかどうかも、今回の発表だけでは判断できません。
ニトリの個人情報流出で対象となるのは誰?
今回の不正アクセスでは、ニトリグループの会員だけでなく、商品購入者や法人会員の情報も対象になっている可能性があります。
自分が該当するか心配な方は、以下の対象範囲を確認してください。
ニトリの会員登録をしている人
まず対象となるのは、ニトリグループに個人会員として登録している方です。
ニトリの会員サービスを利用しており、氏名、住所、メールアドレスなどの情報を登録している場合は、今回の調査対象となる情報に含まれている可能性があります。
ただし、会員登録をしている全員の情報が流出したと確認されたわけではありません。
ニトリ店舗やニトリネットなどで商品を購入した人
今回の発表では、ニトリグループでの商品購入者情報も対象として挙げられています。
そのため、会員登録の有無だけでなく、商品の購入時に氏名や住所、電話番号などを提供したことがある方も注意が必要です。
例えば、大型家具の配送やネット通販などでは、配送先住所や連絡先を登録する機会があります。
こうした購入者情報が、今回の対象となるデータに含まれている可能性があります。
ただし、店舗で商品を購入しただけで、個人を特定できる情報を提供していない場合まで対象になるかどうかは、公式発表では明らかにされていません。
ECモールのニトリ公式ショップで注文した人
ニトリは、ニトリネットに加え、ECモールのニトリ公式ショップを通じた注文データも対象に挙げています。
つまり、ニトリの公式通販サイトだけでなく、ECモール内のニトリ公式ショップで買い物をした方についても、注文情報が対象に含まれている可能性があります。
ただし、すべてのECモール利用者が対象という意味ではありません。
対象となるのは、ニトリが公表した注文データの範囲に該当する方です。
法人会員や企業の担当者も対象
今回の問題は、個人の買い物だけに限りません。
法人会員の情報も対象として公表されています。
具体的には、会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名や連絡先などです。
企業としてニトリと取引したことがある場合や、法人会員として登録している場合は、会社宛ての通知にも注意しておくとよいでしょう。
なお、法人会員情報が対象に含まれるからといって、すべての法人取引先に情報流出が発生したと確認されたわけではありません。
流出した可能性がある個人情報は?クレジットカードは大丈夫?
氏名・住所・電話番号・生年月日などが対象
ニトリが公表した個人会員および商品購入者の情報は、次のとおりです。
| 情報の種類 | 流出の可能性 |
|---|---|
| 会員番号 | あり |
| 氏名 | あり |
| フリガナ | あり |
| メールアドレス | あり |
| 住所 | あり |
| 電話番号 | あり |
| 生年月日 | あり |
| 性別 | あり |
| 対象サービスの注文データ | あり |
※上記は流出した可能性がある情報の項目です。
すべての利用者について、すべての項目が対象になったことを意味するものではありません。
氏名やメールアドレスに加えて、住所、電話番号、生年月日などが含まれている点には注意が必要です。
これらの情報が組み合わさると、氏名を知っている相手から本物らしい電話がかかってきたり、住所や購入履歴を利用した偽の配送通知が届いたりする可能性があります。
法人会員の会社情報や担当者情報も含まれる
法人会員については、以下の情報が対象とされています。
| 情報の種類 | 流出の可能性 |
|---|---|
| 会員番号 | あり |
| 会社名・部署名 | あり |
| 代表者氏名 | あり |
| 会社の住所 | あり |
| 会社の電話番号 | あり |
| 担当者氏名 | あり |
| 担当者メールアドレス | あり |
| 担当者電話番号 | あり |
企業名や担当者名などが組み合わさることで、取引先を装ったメールや電話などに悪用される可能性も考えられます。
法人会員として利用している企業では、担当者だけでなく、メールを受信する部署などでも不審な連絡への警戒が必要です。
クレジットカード情報とログインパスワードは対象外
今回の発表で、利用者にとって重要な点がもう一つあります。
ニトリは、クレジットカード情報とログインパスワードについて、今回の流出対象には含まれていないと明言しています。
| 情報 | ニトリの発表 |
|---|---|
| クレジットカード番号などのカード情報 | 流出対象外 |
| ログインパスワード | 流出対象外 |
つまり、今回の発表だけを理由に、すべての利用者がクレジットカードを停止・再発行する必要があるとはいえません。
また、パスワードが今回の流出対象に含まれていないことから、今回の問題を理由として全員が一斉にパスワードを変更する必要があるともいえません。
ただし、不審なメールに誘導されて偽サイトへカード番号やパスワードを入力してしまった場合は、別途対策が必要です。
流出情報によって考えられる二次被害
クレジットカード情報やパスワードが流出対象外であっても、安心してよいとは限りません。
氏名、住所、電話番号、メールアドレスなどが悪用されると、次のような被害につながる可能性があります。
- ニトリを装ったフィッシングメール
- 宅配業者を装った偽の配送通知
- 注文内容の確認を装った不審な電話
- 不正な支払いを求める偽SMS
- 個人情報を利用したなりすまし行為
特に注意したいのが、実際の購入経験を利用した詐欺です。
例えば、最近ニトリで家具を購入した方に「配送先住所の再確認が必要です」といったメッセージが届くと、本物の案内だと思ってしまうかもしれません。
しかし、その連絡が本当にニトリや配送業者から送られたものとは限りません。
今回の発表は、これらの二次被害がすでに発生したと確認したものではありません。現時点では想定されるリスクとして注意する必要があります。
自分の情報は流出した?対象者の確認方法
「ニトリを利用したことがあるけれど、自分は対象なのだろうか」
そう感じている方も多いと思います。
現時点でニトリは、対象となる顧客に対してメールまたは郵送で順次連絡するとしています。
ただし、今回の公式発表では、会員番号やメールアドレスを入力して個別に流出対象かどうかを照会できる専用ページは案内されていません。
そのため、次の方法で公式情報を確認することが重要です。
ニトリから届くメールや郵送の通知を確認する
ニトリは、対象となる顧客にメールまたは郵送で順次連絡すると発表しています。
そのため、まずは登録しているメールアドレスの受信ボックスを確認しましょう。
通常の受信ボックスだけでなく、迷惑メールフォルダーに振り分けられていないか確認しておくとよいでしょう。
また、郵送で通知が届く可能性もあるため、郵便物にも注意しておきましょう。
ただし、現時点で通知が届いていないからといって、必ずしも対象外とは限りません。
順次通知とされており、具体的な通知完了日は公表されていないためです。
ニトリ公式サイトの重要なお知らせを確認する
不正アクセスの追加情報については、ニトリホールディングスの公式サイトを確認することをおすすめします。
公式サイトには、今回の問題に関する発表が掲載されています。
最新情報が公表された場合、対象範囲や対応方法などが変更される可能性もあります。
検索結果やSNSの投稿だけで判断せず、公式情報を確認する習慣をつけましょう。
ニトリホールディングス公式発表
https://www.nitorihd.co.jp/news/items/2b702dbe4d438f7fef74945d68e5bd27_3.pdf
通知が届かない場合は問い合わせ窓口に相談する
自分が対象なのか不安な場合は、ニトリの公式問い合わせ窓口を利用できます。
ニトリホールディングスは、今回の問題に関する問い合わせ先を以下のとおり案内しています。
ニトリホールディングス お客様相談室
| 項目 | 内容 |
|---|---|
| 電話番号 | 0120-209-993 |
| 受付時間 | 10:00〜20:00 |
| 受付日 | 平日・土日祝 |
| お問い合わせ | 公式お問い合わせフォーム |
公式お問い合わせフォーム:

なお、問い合わせを行っても、その場で流出の有無について確定的な回答を受けられるとは限りません。
調査状況によって案内内容が異なる可能性があります。
偽の通知メールやSMSには注意が必要
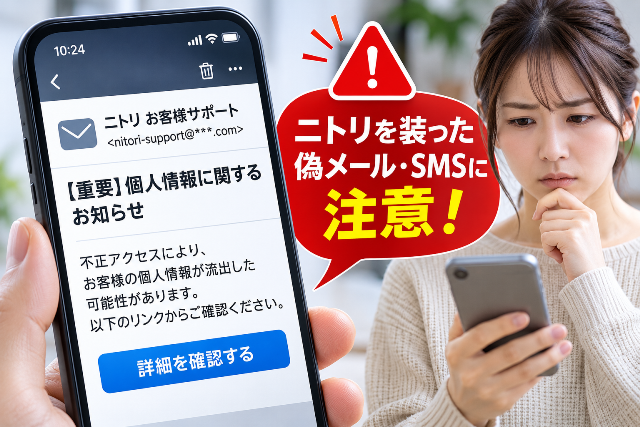 ※画像はフィッシングメールのイメージです。実際に確認されたメールではありません。
今回のように大規模な個人情報流出が報じられると、企業の公式通知を装った偽メールが送られるおそれがあります。
例えば、次のようなメッセージには注意が必要です。
- 「個人情報の流出対象となりました。こちらで確認してください」
- 「会員情報を保護するため、パスワードの再設定が必要です」
- 「不正アクセスに伴う返金手続きを行います」
- 「クレジットカード情報を再登録してください」
これらは詐欺で使われる可能性のある文面例であり、今回実際に確認された偽メールの文面ではありません。
ニトリは、メールや電話でパスワード、クレジットカード番号、暗証番号などを尋ねることはないと明言しています。
不審な連絡が届いた場合は、メール内のリンクを開かず、公式サイトから問い合わせ窓口を確認してください。
ニトリの個人情報流出で今すぐすべき5つの対策
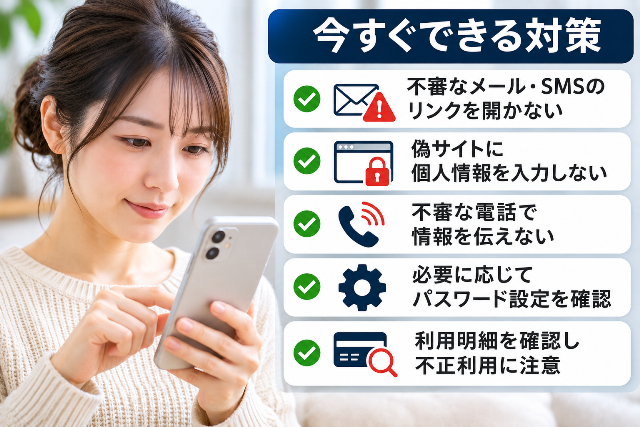
今回の不正アクセスについて、利用者が今すぐ取り組める対策を5つ紹介します。
① 不審なメールやSMSのリンクを開かない
最も重要なのは、不審なメールやSMSに記載されたリンクを不用意に開かないことです。
送信者名が「ニトリ」「ニトリネット」「配送センター」などになっていても、本物とは限りません。
メールやSMSの送信者表示は偽装できる場合があります。
配送状況や注文内容を確認する場合は、メッセージ内のリンクではなく、普段利用している公式サイトや公式アプリから確認しましょう。
② ニトリを装う偽サイトに個人情報を入力しない
フィッシング詐欺では、正規のサイトとよく似た偽サイトへ誘導されることがあります。
偽サイトでは、次のような情報の入力を求められる可能性があります。
- メールアドレス
- ログインパスワード
- クレジットカード番号
- カードのセキュリティコード
- SMSなどで届く認証コード
これらを入力すると、今回の情報流出とは別に、アカウントの不正利用や金銭的な被害につながるおそれがあります。
なお、URLが「https」で始まっていても、それだけで正規サイトとは判断できません。
サイトのドメインを確認し、少しでも不審に感じた場合は操作を中断しましょう。
③ 不審な電話で個人情報や認証コードを教えない
今回の対象情報には、電話番号も含まれています。
そのため、ニトリや配送業者などを名乗る不審な電話にも注意が必要です。
例えば「本人確認のために生年月日を教えてください」「補償手続きのためカード情報が必要です」などと言われても、その場で回答しないようにしましょう。
特に、SMSで届いた認証コードやクレジットカードの暗証番号は、電話の相手に伝えないでください。
不審な電話を受けた場合は一度通話を終了し、自分で調べた公式窓口に連絡しましょう。
④ 必要に応じてパスワードやアカウントの設定を確認する
今回、ニトリはログインパスワードについて流出対象外としています。
したがって、今回の不正アクセスだけを理由として、すべての利用者が緊急にパスワードを変更する必要があるとは限りません。
ただし、以下に該当する場合は変更を検討しましょう。
- 他のサービスでも同じパスワードを使っている
- 不審なサイトにパスワードを入力してしまった
- 身に覚えのないログイン通知が届いた
- 第三者によるアカウント操作が疑われる
パスワードを変更する場合は、ニトリの公式サイトを自分で開いて手続きを行ってください。
また、他のサービスとパスワードを使い回さないことも重要です。
⑤ 金銭的被害や不正利用の兆候を確認する
クレジットカード情報は今回の流出対象に含まれていません。
そのため、今回の発表だけを理由にカードを一斉に停止したり、再発行したりする必要があるとはいえません。
ただし、普段からカードの利用明細を確認することは大切です。
特に、偽メールや偽サイトにカード情報を入力してしまった場合は、カード会社に連絡して対応を相談しましょう。
また、不審な注文確認メールや身に覚えのないアカウント操作の通知が届いた場合は、速やかに公式窓口で確認してください。
ニトリの不正アクセスはなぜ起きた?原因と現在の対応
不正アクセスの原因と侵入経路は調査中
2026年11月9日時点では、不正アクセスの具体的な原因や侵入経路は明らかにされていません。
ニトリは外部専門機関と連携し、原因、侵入経路、影響範囲、二次被害の有無について調査を続けています。
一般的に不正アクセスには、認証情報の不正利用やシステムの脆弱性を狙った攻撃など、さまざまな手口があります。
しかし、今回どのような方法で侵入されたのかについては、公式発表で確定していません。
そのため、特定の攻撃手法による被害だったと断定することはできません。
ニトリは不正アクセスの遮断と監視強化を実施
ニトリによると、不正アクセスが判明した11月6日に、当該アクセスを直ちに遮断しました。
また、11月9日の発表では、攻撃者からのアクセス遮断を継続していると説明しています。
さらに、脆弱箇所への対応を実施し、監視体制の強化を完了したとしています。
一方で、これらの対応によって今回の影響範囲がすべて確定したというわけではありません。
引き続き、アクセス履歴の解析やデータの照合が行われています。
個人情報保護委員会や警察への報告・相談を進める
ニトリは、今回の不正アクセスについて、個人情報保護委員会や警察などの関係機関への報告・相談を進めていることも公表しました。
また、調査結果を踏まえ、アクセス制御、認証、権限管理、監視体制などの見直しを行い、再発防止策を実施するとしています。
今後の調査結果や追加発表に注目
今後の注目点は、実際に流出した情報の範囲がどこまで明らかになるかということです。
現時点で、特に確認が必要な点は次のとおりです。
- 実際に流出した情報の件数
- 対象となる顧客の範囲
- 不正アクセスの原因や侵入経路
- 二次被害の有無
- 対象者への通知状況
- 再発防止策の実施状況
ニトリは、新たに公表すべき事項が判明した場合、速やかに知らせるとしています。
今後も公式サイトの発表を確認することが重要です。
ニトリの個人情報流出に関するよくある質問(FAQ)
Q1. ニトリの会員なら全員が対象ですか?
いいえ。現時点で、ニトリの会員全員の情報が流出したと確認されたわけではありません。
最大3,762万件の情報が流出した可能性があるとされており、実際の件数や対象範囲は調査中です。
Q2. ニトリで買い物しただけでも対象になりますか?
対象となる可能性があります。
ニトリグループの商品購入者情報や、ニトリネット、ECモールのニトリ公式ショップを通じた注文データが対象に含まれているためです。
ただし、購入したことがある人全員が対象とは限りません。
Q3. クレジットカードの停止や再発行は必要ですか?
今回、ニトリはクレジットカード情報が流出対象に含まれていないと発表しています。
そのため、今回の発表だけを理由にカードを停止・再発行する必要があるとはいえません。
ただし、不正利用の形跡がある場合や偽サイトにカード情報を入力した場合は、カード会社に相談してください。
Q4. ニトリのパスワードは変更した方がよいですか?
ログインパスワードは今回の流出対象外です。
そのため、全員に緊急の変更が必要な状況とはされていません。
ただし、他のサービスと同じパスワードを使用している場合や、不審なサイトに入力してしまった場合は、変更を検討してください。
Q5. 流出対象者にはいつ連絡が届きますか?
ニトリは、対象者にメールまたは郵送で順次連絡すると発表しています。
ただし、2026年11月9日時点で具体的な通知完了日は公表されていません。
通知が届かない場合でも、すぐに対象外と判断せず、公式発表を確認してください。
Q6. ニトリネットで今後も買い物して大丈夫ですか?
ニトリは不正アクセスの遮断や監視体制の強化を公表していますが、調査は継続しています。
現時点の発表だけで、今後の利用に関する安全性を全面的に保証することはできません。
利用する場合は、必ず公式サイトや公式アプリを使用し、不審なメールやSMSからアクセスしないようにしましょう。
まとめ|ニトリの情報流出は最大3762万件、公式通知と不審な連絡に注意
ニトリホールディングスが2026年11月9日に発表した不正アクセス問題では、最大3,762万件の個人情報が外部に流出した可能性が明らかになりました。
今回の重要なポイントをまとめます。
- 11月6日に不正アクセスが判明し、11月9日に公表された
- 10月中旬から下旬にも不正アクセスが行われた可能性がある
- 流出した可能性がある情報は最大3,762万件
- 氏名、住所、電話番号、メールアドレス、生年月日、注文情報などが対象
- クレジットカード情報とログインパスワードは対象外
- 対象者にはメールまたは郵送で順次通知される
- 不正アクセスの原因や実際の影響範囲は引き続き調査中
今回、特に注意したいのは、個人情報を悪用したなりすましメールやフィッシング詐欺、不審な電話などの二次被害です。
ニトリからの連絡を装い、パスワードやカード情報を入力させようとする不審なメッセージには十分注意してください。
自分が対象か心配な場合は、ニトリの公式発表を確認し、必要に応じて公式問い合わせ窓口へ相談しましょう。
今後も新たな情報が発表される可能性があるため、引き続き最新情報を確認することが大切です。
情報ソース
ニトリホールディングス:当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ(2026年11月9日)