同時に、iPad向けの「iPadOS 27.2.1」、Mac向けの「macOS 27.2.1」、Apple Watch向けの「watchOS 27.2.1」、Apple Vision Pro向けの「visionOS 27.2.1」なども公開されています。
さらに、旧バージョンのOSを使用している端末向けに、「iOS 26.7.3」「iOS 18.7.12」「macOS Tahoe 26.7.3」「macOS Sequoia 15.8.3」などのセキュリティアップデートも配信されました。
今回のアップデートでは、新機能の追加よりも、不具合の修正とセキュリティの強化が中心となっています。
特にiOS 27.2.1では、iMessageのグループチャットに第三者が不正に参加できる可能性がある問題や、Bluetooth機器がユーザーの操作なしでペアリングできる可能性がある問題など、合計9件の脆弱性が修正されています。
この記事では、今回公開されたApple製OSの更新一覧をはじめ、主な修正内容、対応機種、アップデートすべき理由、更新方法まで詳しく解説します。
iOS 27.2.1などAppleが一斉リリース!今回の更新内容は?
日本時間11月10日に各OSのアップデートを公開
Appleは米国時間11月9日、日本時間11月10日に、複数のOSを対象としたソフトウェアアップデートを公開しました。
iOS 27.2.1は、2026年10月27日にリリースされたiOS 27.2から約2週間ぶりの更新となります。
iPhoneだけでなく、iPad、Mac、Apple Watch、Apple Vision Proなど幅広いApple製品が対象となっており、旧OS向けの更新も同時に提供されたことが特徴です。
今回の更新によって、それぞれのOSで確認されていた複数のセキュリティ上の問題が修正されています。
なお、前バージョンのiOS 27.2では、Siri AIをはじめとするさまざまな新機能や改善が追加されました。
iOS 27.2で何が変わったのか、主な新機能や対応機種については、以下の記事で詳しく解説しています。
新機能よりも不具合修正とセキュリティ対策が中心
iOS 27.2では、Siri AIや各種標準アプリなどに新しい機能や改善が加えられました。
一方、今回のiOS 27.2.1は小規模なアップデートであり、Appleのリリースノートでは、iPhone向けの不具合修正とセキュリティ更新が案内されています。
現時点では、目立った新機能の追加や大幅なデザイン変更は発表されていません。
ただし、今回修正された脆弱性には、メッセージのプライバシーやBluetooth接続の安全性に関わるものが含まれています。
そのため、見た目や使い勝手に大きな変化がなくても、セキュリティ面では重要なアップデートといえます。
iOS 27.2で注目された機能のひとつが、日本語に対応したSiri AIです。
Siri AIでできることや使い方、対応するiPhoneについて詳しく知りたい方は、以下の記事も参考にしてください。
iOS 27.2.1・iPadOS 27.2.1など配信されたOS一覧
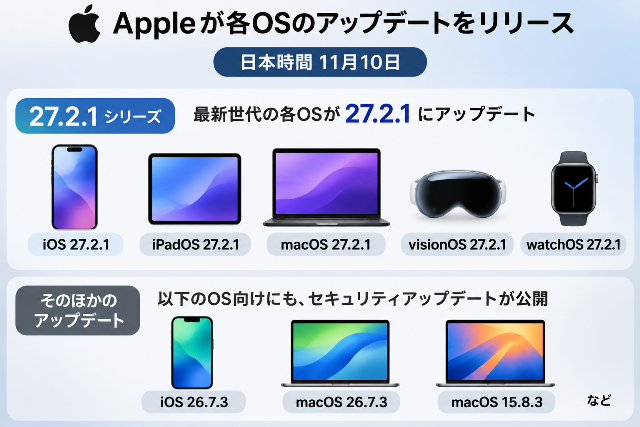
最新OS向けアップデート一覧
今回公開された主な最新版OSのアップデートは、以下のとおりです。
| 対象製品 | アップデート |
|---|---|
| iPhone | iOS 27.2.1 |
| iPad | iPadOS 27.2.1 |
| Mac | macOS Golden Gate 27.2.1 |
| Apple Watch | watchOS 27.2.1 |
| Apple Vision Pro | visionOS 27.2.1 |
いずれもセキュリティ対策を含む更新として案内されています。
また、同じ脆弱性が複数のOSに存在することもあるため、iPhoneだけを更新して終わりにするのではなく、所有しているほかのApple製品についても更新状況を確認しておきたいところです。
iOS 26.7.3・macOS 15.8.3など旧OS向けも配信
今回の特徴として、最新のOSを使用していない端末向けにもセキュリティアップデートが提供されています。
| 対象製品・OS | アップデート |
|---|---|
| iPhone・iPad(iOS 26系) | iOS / iPadOS 26.7.3 |
| iPhone・iPad(iOS 18系) | iOS / iPadOS 18.7.12 |
| macOS Tahoe | macOS 26.7.3 |
| macOS Sequoia | macOS 15.8.3 |
| Apple Watch(旧OS系) | watchOS 26.6.1 |
Appleは、旧バージョンに対してもAirPlayやBluetoothなどに関する脆弱性の修正を提供しています。
最新OSに対応していない機種や、互換性などの理由で旧OSを継続利用しているユーザーも、対象となるセキュリティ更新がないか確認することをおすすめします。
なお、実際に表示されるアップデートは、使用している機種や現在のOSバージョンによって異なります。
iOS 27にアップデートしていない方は、旧バージョン向けのセキュリティ更新にも注目しておきましょう。
iOS 26系のアップデート情報や、これまでのセキュリティ修正については、以下の記事で紹介しています。
iOS 27.2.1で修正されたセキュリティ上の問題
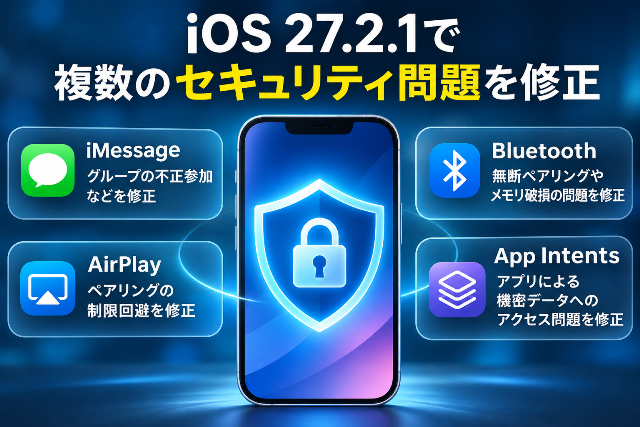
今回のiOS 27.2.1およびiPadOS 27.2.1では、Appleの公開した情報によると、CVE番号で区別される合計9件の脆弱性が修正されています。
主な修正内容は以下のとおりです。
| 修正対象 | 修正された問題 |
|---|---|
| Messages | 第三者がiMessageのグループに不正参加できる可能性 |
| Messages | 参加前のグループメッセージを閲覧できる可能性 |
| AirPlay | ペアリングコードの試行回数制限を回避できる可能性 |
| Bluetooth | 攻撃者がプロセスのメモリを破損できる可能性 |
| CoreUtils | ユーザー操作なしでBluetoothペアリングが成立する可能性 |
| CoreUtils | 試行回数制限を回避してペアリングできる可能性 |
| App Intents | アプリが機密性の高いユーザーデータにアクセスできる可能性 |
| rapportd | 同一ネットワーク上からAirPlayの試行制限を回避できる可能性 |
| brotli | 不正な入力の処理でメモリが破損する可能性 |
iMessageのグループチャットに関する脆弱性
今回の修正で特に注目したいのが、iMessageに関する2件の脆弱性です。
第三者がグループチャットに不正参加できる可能性
Appleによると、遠隔地にいる攻撃者がiMessageのグループチャットに参加し、そのグループ内のメッセージを受信できる可能性がある問題が存在していました。
この脆弱性は「CVE-2026-113961」として管理されており、Appleは認証・権限確認の処理を改善することで修正しています。
iMessageは個人間のやり取りだけでなく、家族や友人、仕事関係者との連絡にも使われます。
そのため、グループチャットに意図しない第三者が参加できる問題は、プライバシー保護の観点からも重要な修正といえます。
グループ参加前のメッセージを閲覧できる可能性
もう1件は、iMessageのグループに新たに追加されたユーザーが、参加する前に送信されたメッセージへアクセスできる可能性がある問題です。
こちらは「CVE-2026-113960」として管理されており、Appleは問題のあるコードを削除することで対処しています。
なお、これらはAppleが公表した潜在的な影響であり、すべてのiMessage利用者に情報漏えいが発生したという意味ではありません。
AirPlay・Bluetoothの脆弱性
今回のアップデートでは、AirPlayやBluetoothの接続に関連する複数の問題も修正されています。
AirPlayのペアリングコード制限を回避できる問題
AirPlayでは、Bluetoothの通信範囲内にいる攻撃者が、ペアリングコードの試行回数制限を回避できる可能性がありました。
通常、ペアリングコードの試行には制限が設けられていますが、今回の脆弱性によって、その制限が適切に機能しない可能性がありました。
Appleは内部の状態管理を改善することで、この問題を修正しています。
また、同じネットワーク上の攻撃者がAirPlayのペアリングコードの試行制限を回避できる問題についても対処しています。
Bluetooth機器が勝手にペアリングされる可能性
Bluetooth関連では、悪意のあるデバイスがユーザーの操作なしでペアリングを確立できる可能性がある問題が修正されています。
さらに、Bluetoothの通信範囲内にいる攻撃者が、試行回数制限を回避してペアリングできる可能性がある問題にも対処しました。
これらの問題は、主に「CoreUtils」と呼ばれるシステムの構成要素に関係しています。
Bluetooth経由でメモリが破損する可能性
Bluetoothに関する別の脆弱性では、通信範囲内の攻撃者がプロセスのメモリを破損させる可能性がありました。
Appleはメモリ管理の改善によって、この問題に対処しています。
普段からワイヤレスイヤホンやスマートウォッチなどのBluetooth機器を使用している場合も、今回のようなセキュリティ更新を適用しておくことが大切です。
アプリによる機密情報へのアクセス問題
「App Intents」に関する脆弱性も修正されています。
App Intentsは、アプリの機能をSiriやショートカットなどのシステム機能と連携させるために利用される仕組みです。
今回修正された「CVE-2026-113963」では、アプリが本来アクセスを認められていない機密性の高いユーザーデータにアクセスできる可能性がありました。
Appleは権限の確認に関係する処理を改善し、この問題に対処しています。
iPhoneには写真や連絡先、位置情報などさまざまな個人情報が保存されているため、アプリのアクセス権限を適切に制御することは重要です。
今回のアップデートは、こうしたプライバシー保護の強化にもつながります。
macOS 27.2.1・watchOS 27.2.1・visionOS 27.2.1の修正内容
今回のセキュリティアップデートは、iPhoneやiPadだけでなく、Mac、Apple Watch、Apple Vision Proにも提供されています。
macOS 27.2.1では証明書に関するセキュリティ対策も強化
Mac向けには「macOS Golden Gate 27.2.1」が公開されました。
今回のアップデートでは、AirPlay、Bluetooth、iMessageなどに関する脆弱性が修正されています。
また、macOSで注目したいのが、認証局「eMudhra」が発行した証明書に関するセキュリティ対策です。
eMudhraの一部の中間認証局では、秘密鍵に関する問題が確認されており、攻撃者が正規のWebサイトを装った不正な証明書を作成できる可能性がありました。
Appleは2026年10月から、Safariやメールなどで問題のある証明書をブロックする対策を進めていました。
しかし、Macのターミナルで利用する「curl」や「git」といったコマンドラインツールでは、引き続き対象の証明書が信頼される可能性が残っていました。
今回のmacOS 27.2.1では、こうしたツールに対する保護も強化されています。
同様の対策は、旧OS向けの「macOS Tahoe 26.7.3」と「macOS Sequoia 15.8.3」にも含まれています。
一般的なMacユーザーの多くはすでに自動的な証明書ブロックによる保護を受けていますが、ターミナルや開発ツールを利用するユーザーにとって、今回の更新は特に重要といえます。
watchOS 27.2.1でもセキュリティ上の問題を修正
Apple Watch向けには「watchOS 27.2.1」が公開されています。
Appleのセキュリティ情報では、以下のような問題への対応が確認できます。
-
AirPlayのペアリングコードに関する制限の回避
-
Bluetoothによるメモリ破損
-
ユーザー操作を伴わないBluetoothペアリング
-
iMessageのグループチャットに関する権限の問題
-
アプリによる機密情報へのアクセス
今回のwatchOS 27.2.1は、Apple Watch Series 9以降が対象です。
また、旧世代のApple Watch向けには「watchOS 26.6.1」も提供され、BluetoothやAirPlayなどの問題が修正されています。
Apple WatchはiPhoneと連携して利用する機器であるため、iPhone側だけでなく、Apple Watch側のアップデート状況も確認しておきましょう。
visionOS 27.2.1も公開
Apple Vision Pro向けには「visionOS 27.2.1」が配信されています。
こちらもiPhoneやApple Watchなどと同様、セキュリティ対策を含むアップデートです。
Apple Vision Proを利用している場合は、本体の設定からソフトウェアアップデートを確認できます。
iOS 27.2.1の対応機種は?
今回のiOS 27.2.1およびiPadOS 27.2.1は、以下の機種が対象となっています。
iPhone・iPadの対応機種
| 製品 | 対応機種 |
|---|---|
| iPhone | iPhone 11以降 |
| iPad Pro 12.9インチ | 第4世代以降 |
| iPad Pro 11インチ | 第2世代以降 |
| iPad Air | 第4世代以降 |
| iPad | 第9世代以降 |
| iPad mini | 第6世代以降 |
上記は、AppleがiOS 27.2.1およびiPadOS 27.2.1のセキュリティ情報に記載している対象範囲です。
iPhone 11以降の機種でiOS 27を利用している場合は、今回のアップデートを適用できます。
なお、実際のアップデート提供状況は、現在使用しているOSや端末によって異なります。
古いiPhone・iPad向けの更新
iOS 27に対応していない機種に対しても、一部ではセキュリティアップデートが提供されています。
例えば、以下の機種では「iOS 18.7.12」または「iPadOS 18.7.12」が対象となります。
-
iPhone XS
-
iPhone XS Max
-
iPhone XR
-
iPad(第7世代)
これらの端末についても、BluetoothやAirPlayなどに関する脆弱性が修正されています。
また、iOS 26.7.3およびiPadOS 26.7.3は、iPhone 11以降やiPadの各対応機種を対象としています。
旧OSを継続利用している場合も、セキュリティ対策を放置せず、利用可能な更新を確認することが重要です。
iOS 27.2.1にアップデートすべき?
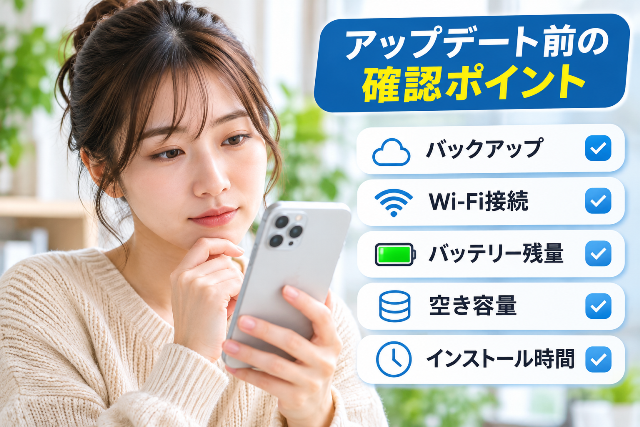
セキュリティ対策のため早めの更新がおすすめ
結論からいうと、iOS 27.2.1へのアップデートをおすすめします。
今回修正された問題には、iMessageの不正参加やBluetoothの無断ペアリングなど、ユーザーのプライバシーや端末の安全性に関わる脆弱性が含まれています。
Appleは、これらの問題が実際の攻撃に悪用されたとは公表していません。
しかし、セキュリティ更新の公開後は、修正前の環境に存在する問題の情報が広く知られることになります。
そのため、対象機種を利用している場合は、できるだけ早めにアップデートを適用しておくと安心です。
なお、Appleは次期アップデートとなるiOS 27.3のベータテストも進めています。
iOS 27.3 Beta 1の配信情報や、現時点で確認されている変更点については、以下の記事をご覧ください。
更新前に確認したい注意点
アップデートを実施する際は、以下の点を確認しておきましょう。
-
バックアップ: iCloudやパソコンに重要なデータを保存する
-
Wi-Fi接続: 安定した通信環境で更新する
-
バッテリー: 十分に充電するか電源に接続する
-
空き容量: 更新に必要なストレージを確保する
-
時間: インストール中に端末が使えなくなる時間を考慮する
今回のアップデートは小規模な更新ですが、端末の使用状況によってはインストールに時間がかかる場合があります。
また、配信直後の段階では、すべての機種における動作やバッテリーへの影響が十分に検証されているわけではありません。
ただし、現時点で確認されていない不具合が発生することを前提に、過度にアップデートを避ける必要はありません。
セキュリティ修正の重要性も考慮して、更新を判断するとよいでしょう。
iPhone・iPad・Mac・Apple Watchのアップデート方法
今回のソフトウェアアップデートは、各端末の設定画面から実施できます。
iPhone・iPadの場合
-
「設定」アプリを開く
-
「一般」をタップする
-
「ソフトウェアアップデート」を選択する
-
利用可能なアップデートが表示されたら内容を確認する
-
「今すぐアップデート」などを選択する
アップデートを実行する前に、重要なデータのバックアップを作成しておくことをおすすめします。
Macの場合
-
画面左上のAppleメニューをクリックする
-
「システム設定」を開く
-
「一般」を選択する
-
「ソフトウェアアップデート」をクリックする
-
利用可能なアップデートを確認してインストールする
使用しているmacOSのバージョンによって、表示される更新内容は異なります。
Apple Watchの場合
Apple Watchのアップデートは、ペアリングしているiPhoneから行えます。
-
iPhoneで「Watch」アプリを開く
-
「マイウォッチ」から「一般」を選ぶ
-
「ソフトウェアアップデート」をタップする
-
更新が表示されたら画面の案内に従う
アップデート時はApple Watchを充電器に接続し、必要な充電残量を確保しておきましょう。
Apple Vision Proの場合
Apple Vision Proでは「設定」から「一般」→「ソフトウェアアップデート」に進み、更新内容を確認できます。
いずれの製品も、アップデート中は電源を切らず、インストールが完了するまで待つようにしてください。
iOS 27.2.1に関するよくある質問(FAQ)
Q1. iOS 27.2.1では何が変わりましたか?
主に不具合修正とセキュリティの強化が行われました。
特にiMessage、Bluetooth、AirPlay、App Intentsなどに関する合計9件の脆弱性が修正されています。
Q2. iOS 27.2.1にアップデートした方がいいですか?
はい。個人情報や通信の安全性に関係する脆弱性が修正されているため、対応機種を利用している場合は早めのアップデートをおすすめします。
Q3. iOS 27.2.1で新機能は追加されましたか?
Appleは今回のアップデートで、目立った新機能の追加を発表していません。
新機能よりも不具合修正とセキュリティ対策が中心です。
Q4. iOS 27.2.1の対応機種は?
iPhone 11以降が対象です。
iPadOS 27.2.1については、iPad Pro、iPad Air、iPad、iPad miniの各対応世代に提供されています。
Q5. iOS 26.7.3とiOS 27.2.1は何が違いますか?
iOS 27.2.1はiOS 27系の更新、iOS 26.7.3はiOS 26系の更新です。
いずれもセキュリティ修正が含まれていますが、適用対象となるOS環境が異なります。
Q6. iOS 27.2.1にアップデートするとデータは消えますか?
通常のソフトウェアアップデートでは、写真やアプリなどの個人データは維持されます。
ただし、予期しない問題に備えて、更新前にバックアップを作成しておくと安心です。
✅ 次のiOS 27.3では何が変わる?
iOS 27.2.1はセキュリティ修正が中心のアップデートですが、次期バージョンのiOS 27.3では、新たな機能や改善が予定・予想されています。
iOS 27.3の新機能や正式リリース日の見通しについては、以下の記事で詳しくまとめています。
まとめ:iOS 27.2.1はセキュリティ修正を中心とした重要な更新
Appleは日本時間2026年11月10日、「iOS 27.2.1」「iPadOS 27.2.1」「macOS 27.2.1」「watchOS 27.2.1」「visionOS 27.2.1」などを正式に公開しました。
今回の更新では、iMessageのグループチャットに関する問題や、AirPlay・Bluetoothのペアリングに関する問題など、複数のセキュリティ上の脆弱性が修正されています。
また、iOS 26.7.3やmacOS 15.8.3などの旧OS向けにも更新が提供されており、幅広いApple製品が対象となっています。
新しい機能の追加は目立たないものの、プライバシーやセキュリティを保護するために重要なアップデートです。
対象機種を利用している場合は、バックアップを確認したうえで、できるだけ早めに更新することをおすすめします。
今後、新たな不具合情報や追加のセキュリティ情報が明らかになった場合は、Appleの公式発表を確認しながら適切に対応していきましょう。
公式情報ソース